404CTF 2026 / Realiste
Protocole Pasteur [1/3]
Une named pipe oubliee derriere IPC$.
Contexte
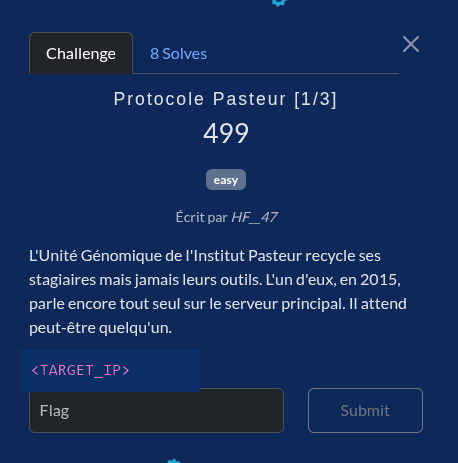
C'est le premier d'une serie de trois challenges.
Je vais etre direct dans mon explication pour ce writeup, mais quand on tombe sur ce challenge pour la premiere fois, ce n'est pas evident de savoir ce qu'on doit faire.
Bien evidemment, comme pour tous les challenges AD de cette annee, on ajoute l'entree <TARGET_IP> dc1.ctfcorp.local dans le fichier /etc/hosts.
Enumeration SMB
On commence par une enumeration SMB.
nxc smb <TARGET_IP> -u '<PLAYER>' -p '<PASSWORD>' --sharesIPC$ READ IPC distant
NETLOGON READ
SYSVOL READ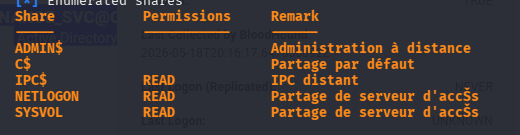
On voit plusieurs partages : ADMIN$, C$, IPC$, NETLOGON et SYSVOL. On a un acces en lecture sur IPC$, NETLOGON et SYSVOL.
Dans ces partages, il n'y avait rien d'interessant, du moins c'est ce que j'avais pense apres avoir vite fait regarde leur contenu. J'ai aussi tente un ls sur IPC$ et obtenu NT_STATUS_NO_SUCH_FILE.
smbclient //<TARGET_IP>/IPC$ -U '<PLAYER>%<PASSWORD>' -c 'ls'NT_STATUS_NO_SUCH_FILE listing \*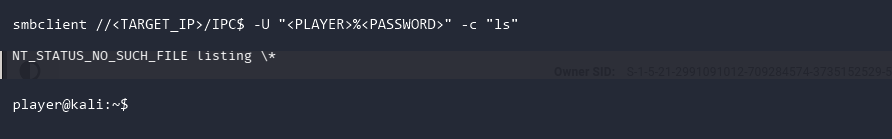
Je suis passe a autre chose, et c'est la que j'ai fait une grosse erreur qui m'a coute litteralement une journee.
IPC$ et named pipes
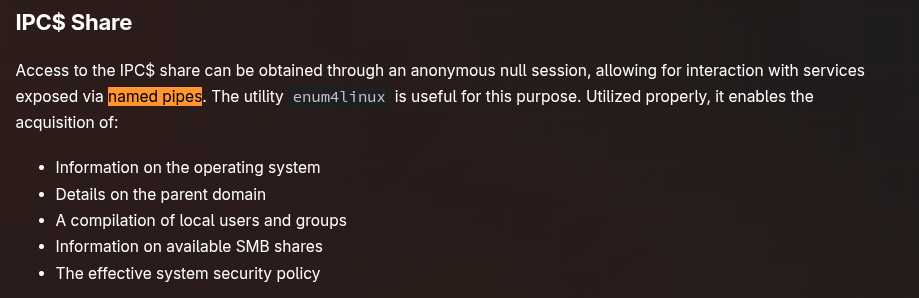
Le truc, c'est que IPC$ n'est pas un partage de fichiers classique. C'est un partage special de Windows qui sert a l'Inter-Process Communication. Concretement, IPC$ est un partage virtuel qui expose les named pipes du systeme distant. On ne peut pas faire un simple ls dessus comme sur un partage normal : il faut lister les pipes autrement.
Une named pipe, c'est un mecanisme de communication entre processus sous Windows. C'est comme un tuyau nomme : un programme ecrit dedans d'un cote, un autre lit de l'autre. Ca permet a deux processus, meme sur des machines differentes, de s'echanger des donnees. Beaucoup de services Windows les utilisent en interne, comme le spooler d'impression ou l'Event Log, et elles sont accessibles via le partage IPC$.
Pourquoi j'aurais du y penser plus tot ? Parce que l'enonce dit clairement qu'un outil d'un stagiaire de 2015 « parle encore tout seul sur le serveur ». Un outil qui « parle tout seul » et qui « attend quelqu'un », ca sent le processus qui ecoute sur une named pipe. Et le fait qu'on ait un acces en lecture sur IPC$ est un indice direct : on peut potentiellement interagir avec les pipes exposees sur cette machine.
Sources
Trouver la named pipe
Cette fois-ci, j'utilise impacket-smbclient pour me connecter au partage IPC$ et lister les named pipes.
impacket-smbclient 'ctfcorp.local/<PLAYER>:<PASSWORD>'@<TARGET_IP>use IPC$lspasteur_intern_helper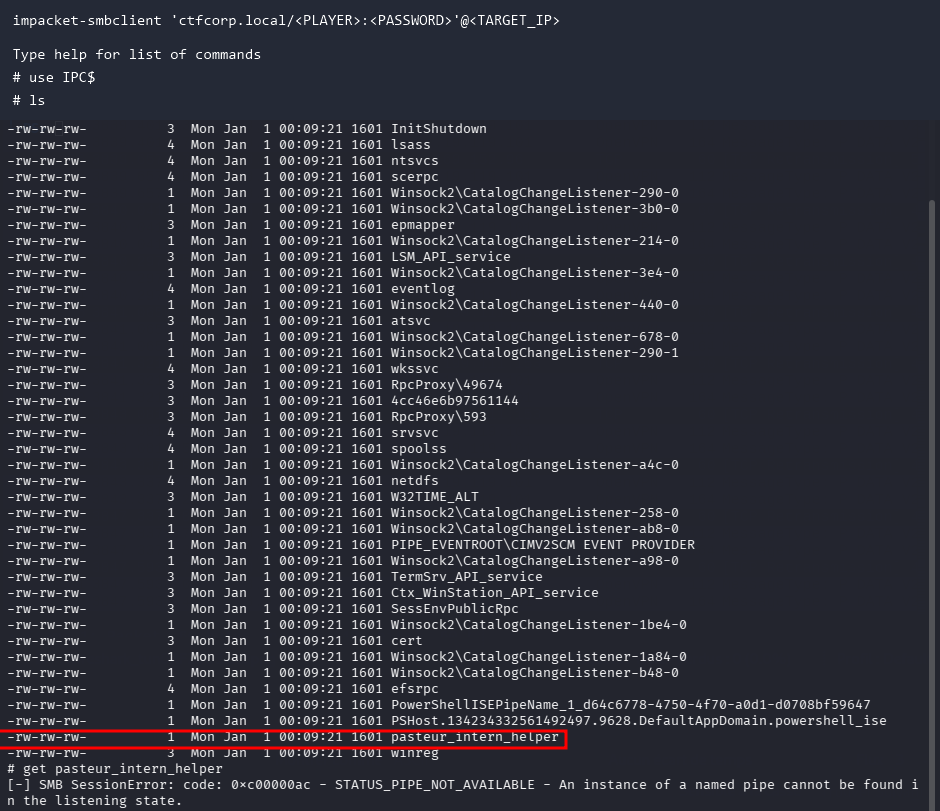
Et voila, au milieu de toutes les pipes systeme classiques, on repere pasteur_intern_helper, la named pipe abandonnee par le stagiaire.
J'ai aussi tente un get pasteur_intern_helper, mais cela donne STATUS_PIPE_NOT_AVAILABLE, ce qui est normal : une named pipe n'est pas un fichier que l'on telecharge, c'est un canal de communication.
Client Windows
Probleme : comment interagir avec cette named pipe depuis Linux ? J'ai cherche un peu et je n'ai pas reussi. J'ai donc decide de passer sur Windows.
Apres des heures de recherche, j'ai trouve ce lien.
Il suffit de telecharger le code client et de faire quelques modifications :
- Changer PIPENAME en pasteur_intern_helper
- Passer du chemin local vers le chemin distant
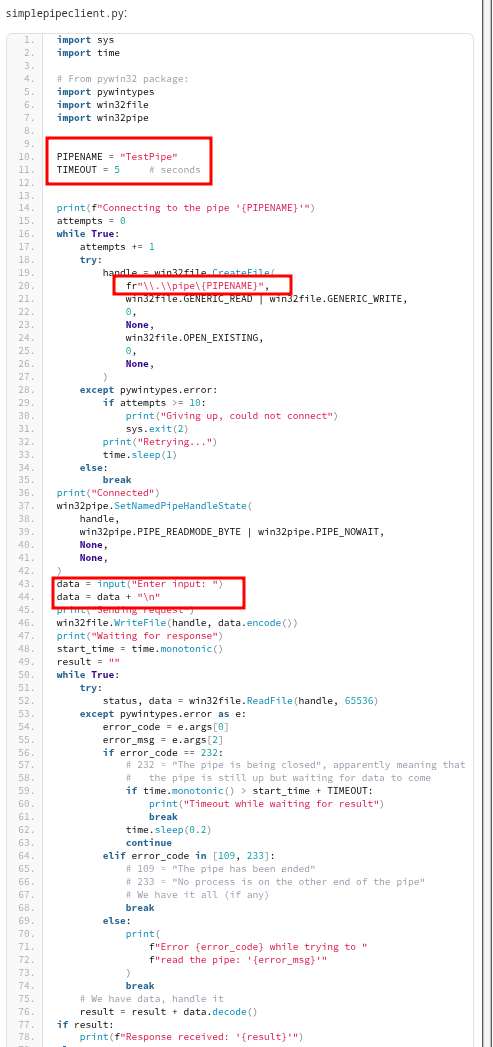
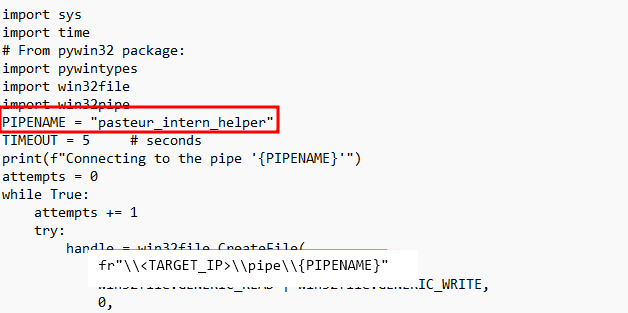
PIPENAME = "pasteur_intern_helper"
pipe_path = r"\\<TARGET_IP>\pipe\{PIPENAME}"
Decouverte des commandes
En executant le script et en envoyant HELP, on decouvre les commandes disponibles.
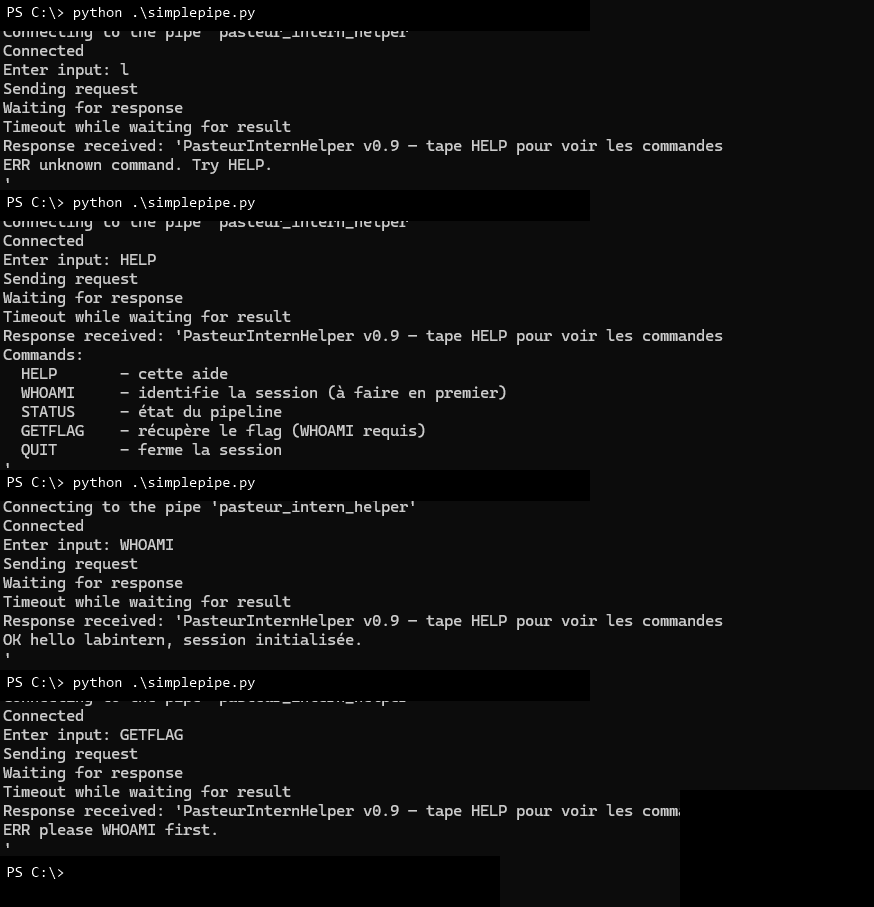
HELP     - cette aide
WHOAMI   - identifie la session (a faire en premier)
STATUS   - etat du pipeline
GETFLAG  - recupere le flag (WHOAMI requis)
QUIT     - ferme la session
En essayant les commandes une par une, on comprend vite que :
- Faire WHOAMI en premier
- Faire GETFLAG ensuite
- La connexion repart de zero a chaque execution
Le souci, c'est que la named pipe attend que l'on envoie tout d'un coup dans la meme connexion. Si on envoie WHOAMI, la pipe repond, puis la connexion se ferme. Quand on se reconnecte pour envoyer GETFLAG, c'est une nouvelle session : elle ne nous connait plus.
Solution finale
J'ai donc commente la partie interactive avec input() et j'ai mis directement les deux commandes dans une seule chaine.
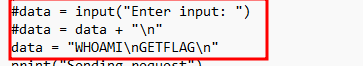
data = "WHOAMI\nGETFLAG\n"On envoie les deux commandes en un seul coup, dans la meme connexion. Execution finale :
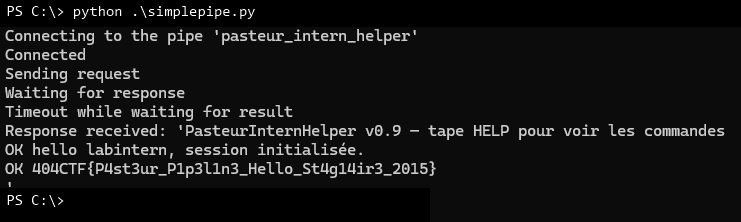
OK hello labintern, session initialisee.
OK 404CTF{P4st3ur_P1p3l1n3_Hello_St4g14ir3_2015}
Flag : 404CTF{P4st3ur_P1p3l1n3_Hello_St4g14ir3_2015}


